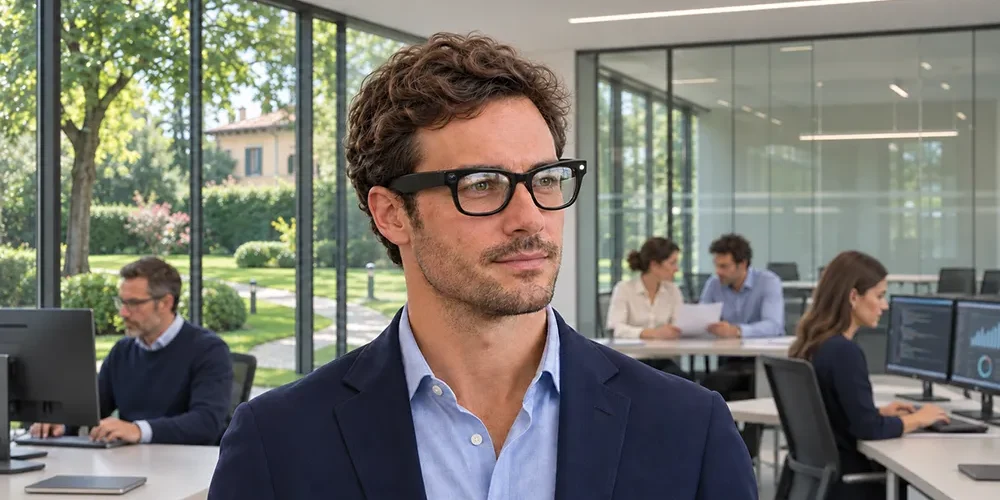
Con la dichiarazione adottata il 13 ottobre 2026, il Comitato europeo per la protezione dei dati (EDPB) si occupa per la prima volta in modo organico degli smart glasses. Sono dispositivi indossabili che integrano telecamere, microfoni e sistemi di intelligenza artificiale in una montatura quasi identica a quella di un normale paio di occhiali. Il documento ha natura preliminare. Contiene però indicazioni precise su un punto delicato: chi risponde di un trattamento che avviene, letteralmente, all’altezza degli occhi di chiunque.
Il perimetro dell’esenzione domestica
L’utente che usa il dispositivo per attività esclusivamente personali o domestiche resta fuori dall’ambito del GDPR (art. 2, par. 2, lett. c). Il Comitato ricorda però che l’esenzione va interpretata in senso restrittivo e valutata caso per caso. Richiama le sentenze della Corte di giustizia Lindqvist (C-101/01), Ryneš (C-212/13) e Buivids (C-345/17). Chi pubblica le registrazioni su profili social aperti, o usa gli occhiali per lavoro, diventa titolare del trattamento, con tutti gli obblighi che ne derivano.
Produttori e fornitori: niente scarico di responsabilità
Per le imprese, l’aspetto più rilevante è un altro. Produttori e fornitori di applicazioni, compresi i servizi basati sull’IA, possono essere titolari autonomi o contitolari quando determinano finalità e mezzi del trattamento. È una lettura coerente con la giurisprudenza Wirtschaftsakademie (C-210/16) e Fashion ID (C-40/17). Il messaggio è netto: gli obblighi di trasparenza non si possono trasferire sull’utilizzatore finale. Bisogna quindi mappare con attenzione ruoli e flussi di dati e regolare la contitolarità con accordi ex art. 26 GDPR. I principi di privacy by design e by default (art. 25) devono essere incorporati nel prodotto fin dalla progettazione. Le indicazioni dell’EDPB vanno in questa direzione: indicatori luminosi e acustici difficili da disattivare, notifiche di prossimità, elaborazione sul dispositivo, oscuramento dei volti, limiti alle registrazioni continue, restrizioni geografiche nei luoghi sensibili, meccanismi che rallentano la condivisione.
Base giuridica e dati biometrici
Verso i terzi ripresi, il consenso è spesso impraticabile e non può essere raccolto dopo la registrazione. Il legittimo interesse richiede un bilanciamento rigoroso ed è difficilmente sostenibile per finalità commerciali ulteriori o per l’addestramento di modelli. Quando il riconoscimento facciale o vocale serve a identificare univocamente una persona, si trattano dati biometrici e si applica l’art. 9 GDPR. In questi casi è raro trovare una deroga applicabile.
L’intersezione con l’AI Act
La dichiarazione si concentra sul GDPR, ma chi opera nel settore deve tenere conto anche del Regolamento (UE) 2024/1689. L’art. 5 vieta il riconoscimento delle emozioni nei luoghi di lavoro e di istruzione. I sistemi biometrici dell’Allegato III sono ad alto rischio: dopo l’Omnibus digitale (Reg. UE 2026/1744) i relativi obblighi si applicano dal 2 dicembre 2027. Gli obblighi di trasparenza dell’art. 50 sono invece già operativi.
Lavoro, minori e profili penali
In ambito lavorativo, l’uso di smart glasses può configurare un controllo a distanza e richiede quindi l’accordo sindacale o l’autorizzazione dell’Ispettorato previsti dall’art. 4 dello Statuto dei lavoratori. Vanno considerati anche la tutela dell’immagine (art. 10 c.c. e artt. 96-97 L. 633/1941) e, per le riprese nei luoghi di privata dimora, il reato di interferenze illecite nella vita privata (art. 615-bis c.p.). Per i minori serve una tutela rafforzata.
Cosa fare ora
Le aziende che progettano, distribuiscono o adottano smart glasses dovrebbero agire subito su tre fronti:
- qualificare i ruoli privacy lungo tutta la filiera;
- verificare che le funzionalità IA siano compatibili con l’AI Act;
- adottare policy interne sull’uso dei dispositivi da parte di dipendenti e collaboratori.